«Կասպերսկի»-ն աշխարհով մեկ հայտնաբերել է նոր վնասաբեր սկրիպտների կիրառմամբ ավելի քան 10 հազար գրոհ

«Կասպերսկի» ընկերության հետազոտողները հայտնաբերել են վնասաբեր ԾԱ-ի մի քանի տեսակների օգտագործմամբ արշավի շրջանակներում տարբեր երկրների կազմակերպությունների վրա ֆինանսապես մոտիվացված ավելի քան 10 հազար գրոհ. այդ արշավի մասին ավելի վաղ հայտնել էր ԱՄՆ Հետաքննությունների դաշնային բյուրոն:
Փորձագետները պարզել են, որ չարագործները կիրառում են ոչ միայն բեկդորներ, քեյլոգերներ և մայներներ, այլև նոր վնասաբեր սկրիպտներ, որոնք թույլ են տալիս անջատել անվտանգության ֆունկցիաները և հեշտացնել վնասաբեր ծրագրերի բեռնումը:
«Կասպերսկի»-ի տվյալներով՝ արշավը շարունակվում է. մայիսից հոկտեմբեր իրականացվել է ավելի քան 10 հազար գրոհ, որոնք անդրադարձել են ավելի քան 200 օգտատերերի: Չարագործների թիրախն առաջին հերթին Ռուսաստանի, Սաուդյան Արաբիայի, Վիետնամի, Բրազիլիայի և Ռումինիայի պետական կազմակերպություններն էին, գյուղատնտեսական և առևտրային ձեռնարկությունները: Առանձին դեպքեր են գրանցվել ԱՄՆ-ում, Հնդկաստանում, Մարոկկոյում և Հունաստանում։
ԱՄՆ ՀԴԲ-ն ավելի վաղ հայտնել էր, որ տարբեր երկրների կազմակերպությունները ենթարկվում են վնասաբեր ԾԱ-ի միանգամից մի քանի տեսակների օգտագործմամբ գրոհների: Չարագործները վարակում են դրանց սարքերը, որպեսզի մայներների օգնությամբ օգտագործեն ընկերության ռեսուրսները կրիպտոարժույթ ստանալու համար։ Բացի այդ, օգտագործվում են քեյլոգերներ՝ տվյալներ գողանալու, և բեքդորներ՝ համակարգին հասանելիություն ստանալու համար։
Չարագործները կարողանում են ներթափանցել համակարգ՝ շահագործելով սերվերների և աշխատանքային կայանների խոցելիությունները: «Կասպերսկի»-ի փորձագետները նաև հայտնաբերել են, որ գրոհների համար օգտագործվում են վնասաբեր սկրիպտների նոր տարբերակներ: Դրանց օգնությամբ գրոհողները փորձում են շրջանցել Microsoft Defender-ը, ինչպես նաև ստանալ ադմինիստրատորի իրավունքներ և խանգարել հակավիրուսային բաղադրիչների աշխատանքին։ Եթե դա նրանց հաջողվում է, նրանք ներբեռնում են բեքդոր, քեյլոգեր և մայներ վեբ-ռեսուրսից, որն այժմ այլևս հասանելի չէ: Մայներն օգտագործում է համակարգի ռեսուրսները՝ տարբեր կրիպտոարժույթներ, օրինակ ՝ Monero (XMR) ստանալու համար: Իր հերթին, քեյլոգերը ֆիքսում է, թե ստեղնաշարի և մկնիկի ինչ ստեղներ է սեղմում օգտատերը, իսկ բեքդորը կապ է հաստատում կառավարման և վերահսկման սերվերի հետ՝ տվյալներ ստանալու և փոխանցելու համար։ Դա չարագործներին թույլ է տալիս ստանալ հեռավար վերահսկողություն կոտրանքի ենթարկված համակարգի նկատմամբ:
«Տարբեր վնասաբեր ծրագրերի օգտագործմամբ իրականացվող այս արշավը արագորեն զարգանում է, և, ինչպես տեսնում ենք, գրոհների անցկացման գործիքների նոր մոդիֆիկացիաներ են ի հայտ գալիս: Ինչպես երևում է, չարագործները ձգտում են ցանկացած հնարավոր եղանակով ֆինանսական օգուտ քաղել։ Ինչպես ցույց է տվել մեր ուսումնասիրությունը, գրոհների նպատակը չի սահմանափակվում միայն կրիպտոարժույթների մայնինգով։ Չարագործները կարող են գողանալ հաշվառման տվյալները, որպեսզի հետո դրանք վաճառեն դարկնետում, կամ էլ ավելի բարդ սցենարներ իրականացնեն՝ օգտագործելով բեքդորների հնարավորությունները,- մեկնաբանում է «Կասպերսկի» ընկերության կիբեռանվտանգության փորձագետ Վասիլի Կոլեսնիկովը:- Մեր լուծումները, ինչպես, օրինակ, Kaspersky Endpoint Security-ն, իրենց լայն պաշտպանական ֆունկցիոնալության շնորհիվ օգնում են բացահայտել այդ թվում նոր մոդիֆիկացիաների օգտագործմամբ վարակման փորձերը»։
Արշավի մանրամասն տեխնիկական վերլուծությունը կարելի է կարդալ https://securelist.ru/miner-
Մշտապես զարգացող սպառնալիքներից պաշտպանվելու համար փորձագետները խորհուրդ են տալիս բոլոր սարքերում ժամանակին թարմացնել ԾԱ-ն՝ խոցելիությունների միջոցով ցանց ներթափանումից խուսափելու համար; կանոնավոր անցկացնել կազմակերպության ՏՏ ենթակառուցվածքի անվտանգության աուդիտ՝ թերությունները և խոցելիությունները բացահայտելու համար; օգտագործել վերջնական սարքերի անվտանգության ապահովման հուսալի լուծում; հետևել դարկնետում հաշվառման տվյալների հայտնվելուն: Օրինակ՝ Kaspersky Digital Footprint Intelligence լուծումն իրականացնում է մոնիթորինգ ավտոմատ ռեժիմում և տեղեկացնում հայտնաբերված խնդիրների մասին։
«Կասպերսկի» ընկերության Հայաստանի ներկայացուցչություն
 Ո՞ր գրառման համար է ձերբակալվել Վահրամ Սահակյանը (լուսանկար)
 Մակրոնի կինը տղամարդու անունով է իրեն ներկայացրել
 «Georg X» անունով իշխանամետ բլոգերը այսօր ձերբակալվել է, ապա ազատ է արձակվել
 Պարգևավճարներ՝ «յուրայիններին». կոռուպցիոն ռիսկեր և կամայականություն՝ Աբեղյանի անվան գրականության ին...
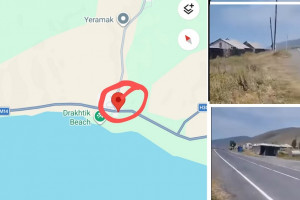 Ադրբեջանցին մտել է Ծովագյուղ և հանգիստ նկարում է տարածքը (քարտեզ, տեսանյութ)
 Մերի Գրիգորյանի վերաքննիչ բողոքն ընդդեմ Արիանա Հովսեփյանի մերժվել է. Գարիկ Սահակյան
 Ուկրաինան անօդաչուներով հարձակվել է Ռուսաստանի ուղղությամբ. Կրասնոդարում այրվում է նավթաբազա
 Խորհրդարանում մեծ պատերազմի են նախապատրաստվում. «Հրապարակ»
 «Արայիկս կյանքը շատ էր սիրում». Արայիկ Իսրայելյանն անմահացել է 2023 թ. սեպտեմբերի 20-ին Հաթերքում
 Մենք չենք փորձելու տեղի ունեցածն արդարացնել ծրագրային, տեխնիկական կամ աշխատանքային հանգամանքներով. Հ...